Kinsta 在 2026 年 10 月推出 Vulnerability Protection(漏洞防護),透過 Patchstack 的弱點情報與虛擬修補技術,協助 WordPress 網站在安全更新尚未釋出或安裝前,降低遭到已知漏洞攻擊的風險。這項服務已包含在 Kinsta 的 WordPress 主機服務中,無須額外付費。
為什麼需要漏洞防護?
WordPress 核心、外掛與佈景主題一旦被發現安全漏洞,從漏洞揭露到開發者提供修正版、站長完成更新,往往存在時間差。攻擊者可能利用這段空窗期發送惡意請求。Kinsta 新增的防護機制,就是針對這類風險提供額外的攔截層。
Vulnerability Protection 如何運作?
- 比對漏洞資料:檢查網站使用的 WordPress 核心、外掛及佈景主題版本,辨識 Patchstack 資料庫中的已知風險。
- 虛擬修補:針對企圖利用特定漏洞的請求進行攔截,不必直接修改外掛或佈景主題原始碼。
- 與既有安全措施搭配:這項防護與 Kinsta 原有的防火牆、DDoS 緩解及流量監控共同運作,補強應用程式層面的安全性。
哪些網站會自動啟用?
根據 Kinsta 官方公告,2026 年 10 月 8 日起新建的 WordPress 網站已自動啟用此功能;既有網站則自 2026 年 10 月 14 日開始分批導入。實際是否啟用,仍應以各網站的 MyKinsta 顯示狀態為準。
如何確認網站是否受到保護?
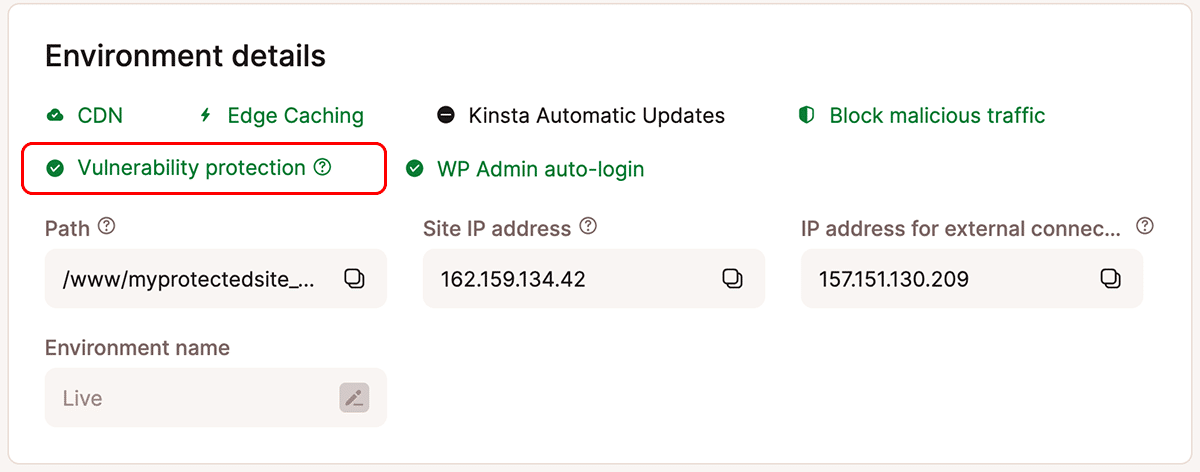
- 登入 MyKinsta,開啟對應網站的資訊(Info/Site Information)頁面。
- 在環境資訊中尋找 Vulnerability Protection 狀態;顯示綠色勾選標記代表已啟用。
- 也可以到 WordPress 管理後台的外掛 → 強制使用(Must-Use)分頁,查看相關防護元件。
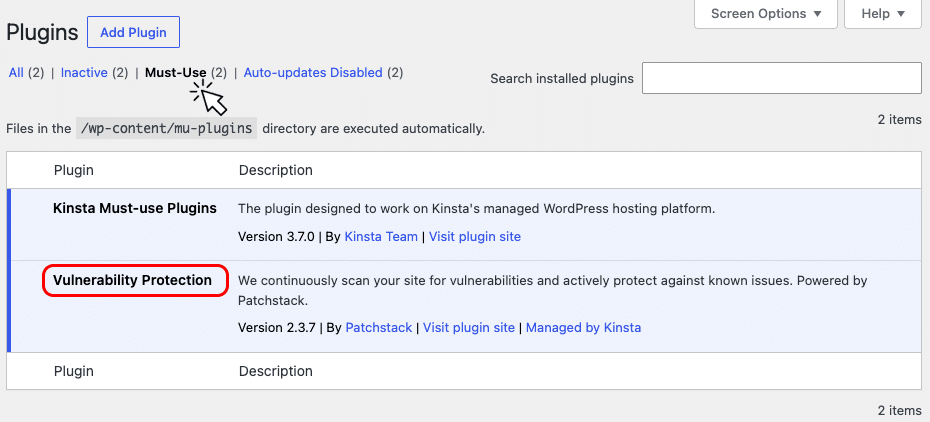
由於這項功能以 Must-Use 外掛方式載入,因此不會像一般外掛一樣提供直接停用或刪除按鈕。
已經安裝 Patchstack,會不會衝突?
若網站原本就自行安裝 Patchstack,Kinsta 不會同時啟用其內建的漏洞防護。若日後移除自行安裝的 Patchstack,Kinsta 通常會在下一輪檢查時自動啟用內建方案,官方文件指出可能需要最多約 12 小時。希望保留自行管理的 Patchstack 訂閱與設定,也可以繼續使用原有方案。
啟用後還需要更新外掛嗎?
需要。虛擬修補主要阻止利用已知漏洞的攻擊,並不代表程式碼中的問題已被修復,也不能取代惡意程式清除服務。當 WordPress 核心、外掛或佈景主題提供安全更新時,仍應先備份並儘快完成更新,確認網站功能正常。
對網站管理者而言,建議把這項功能視為「更新前的防護緩衝」,並持續定期檢視網站的外掛版本、漏洞警示與備份狀態。
官方參考資料
本文為 wPowered 依官方資訊編寫的繁體中文重點整理,並非 Kinsta 原文逐字翻譯。